
全新安装的 Windows 10 或 Windows 11 可能会自动启用 Bitlocker 驱动器加密。在这种情况下,开箱即用体验后,主系统分区和所有固定驱动器将被加密。
Bitlocker 通过加密分区和驱动器来保护 PC 上的数据免遭未经授权的访问。
Microsoft 将此特定的 BitLocker 功能称为设备加密:“设备加密是一项 Windows 功能,它为某些设备提供了一种自动启用 BitLocker 加密的简单方法”。
问题是,由于在这种情况下加密过程是自动发生的,因此用户可能不会意识到这一点。这可能会导致问题,例如在未保存 Bitlocker 恢复密钥或使用 Microsoft 帐户的情况下重新安装操作系统时。在最坏的情况下,对文件的访问会丢失。
值得庆幸的是,有一些方法可以阻止 Windows 在全新安装期间启用驱动器自动加密。
选项 1:安装期间
新电脑预装了 Windows。这加快了设置过程,但也减少了用户的控制权。
第 1 步:首先出现国家或地区选择屏幕。
步骤 2:打开注册表编辑器
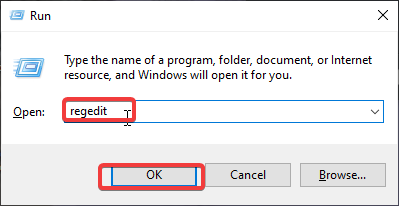
- 使用键盘快捷键 Shift-F10 打开命令提示符窗口。
- 键入 regedit 并按 Enter 键。
这将打开注册表编辑器。
步骤 3:使用 BitLocker 禁用自动加密
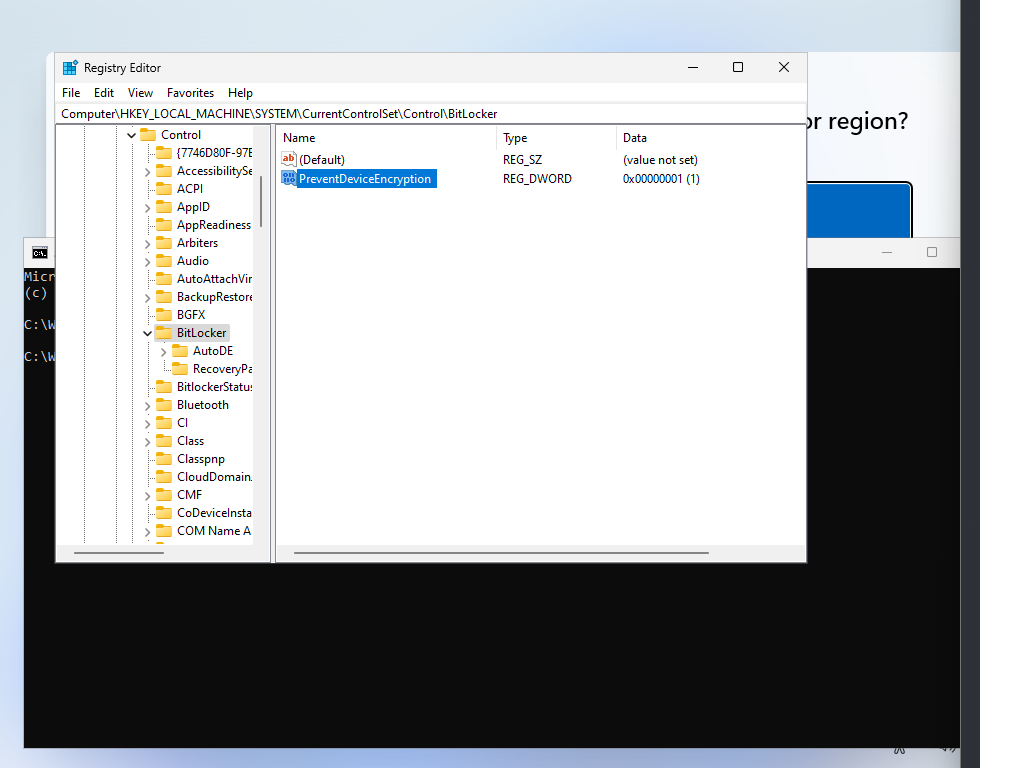
- 使用左边的结构进入HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlBitLocker
- 右键单击 BitLocker 并选择新建 > Dword(32 位)值。
- 将其命名为 PreventDeviceEncryption。
- 双击它并将其值更改为 1。
- 关闭注册表编辑器。
- 关闭命令提示符窗口。
继续安装。
选项 2:操作 ISO 映像
也可以直接修改 ISO 映像。这需要具有至少 16 GB 存储空间的 USB 设备。 Windows 安装程序将复制到 USB 设备,并从 USB 设备启动 PC 以安装 Windows。
这是它的工作原理:
第1步:下载Rufus
Rufus 是一个用于创建可启动 USB 驱动器的免费程序。您可以从以下位置下载适用于 Windows 的最新版本主页.
第 2 步:运行 Rufus
Rufus 不需要安装。只需双击下载的可执行文件即可启动应用程序。如果您还没有 Windows ISO 映像,请确保您同意在线更新检查。这允许您使用 Rufus 下载 ISO。
步骤 3a:使用 Rufus 下载 ISO
阅读更多:
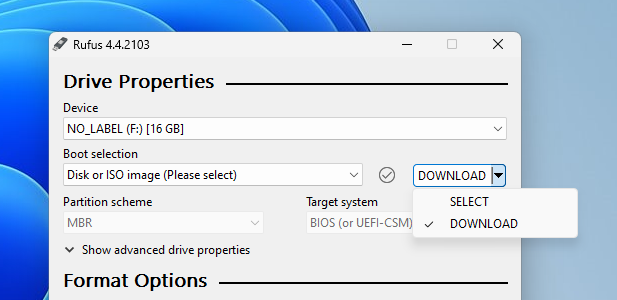
在界面上半部分从选择切换到下载。再次激活下载以启动该过程。
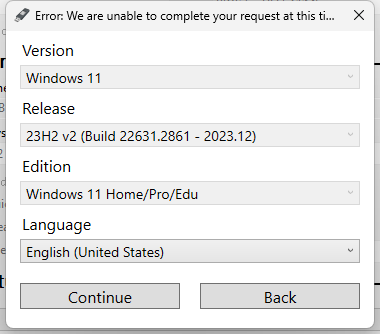
选择 Windows 版本、版本、语言和体系结构。下载可能需要一段时间才能完成。
步骤 3b:选择您设备上已有的 ISO
确保在 Rufus 界面中选择“选择”而不是“下载”。单击选择按钮并使用打开的文件浏览器选择 ISO 映像。
第 4 步:准备 ISO

选择顶部的设备以选择要将 Windows 安装文件复制到的设备。请注意,您不能选择固定硬盘。
完成后,激活最底部的开始按钮。 Rufus 显示 Windows 用户体验窗口。
确保选中“禁用 BitLocker 自动设备加密”。这可以防止在 Windows 安装期间使用 BitLocker 自动加密驱动器。
选择“确定”继续。程序将文件写入选定的 USB 设备。
额外提示:检查 BitLocker 状态
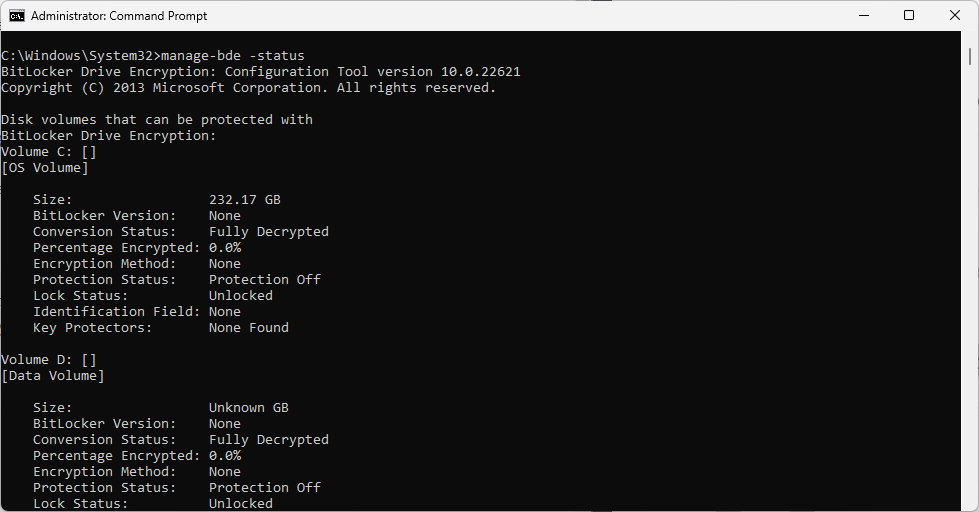
一个简单的命令即可显示所有驱动器和分区的 BitLocker 加密状态。这是它的工作原理:
- 打开开始。
- 类型指令管理系统.
- 选择 ”以管理员身份运行”,同时选择命令提示符。
- 粘贴管理 bde 状态并按回车键.
检查以下任一参数:BitLocker 版本、转换状态、加密百分比、加密方法、锁定状态、标识字段或密钥保护器。
如果您看到“无”、“完全解密”、“0.0%”、“无”、“保护关闭”、“已解锁”、“无”和“未找到”,则驱动器未使用 BitLocker 加密。
您可以通过运行命令来禁用保护管理 bde –off DRIVELETTER,例如,管理 bde –off C:从提升的命令提示符。
你呢?您是否使用加密,甚至 BitLocker? (灵感来自办公桌改装者)